Разграничение доступов разработчиков — критический пункт для безопасности бизнеса. Узнайте, какие права безопасно предоставить, какие делать нельзя ни при каких условиях, и как оформить это юридически, чтобы защитить свои данные и репутацию компании.
Ключевые тезисы
- Прямые доступы к прод не дают даже штатным разработчикам — только через CI/CD и администраторов.
- Работа с персональными данными требует строгого регламента и аудита действий, согласно 152-ФЗ.
- Для внешних подрядчиков должны быть отдельные, ограниченные права, с обязательным NDA и журналированием.
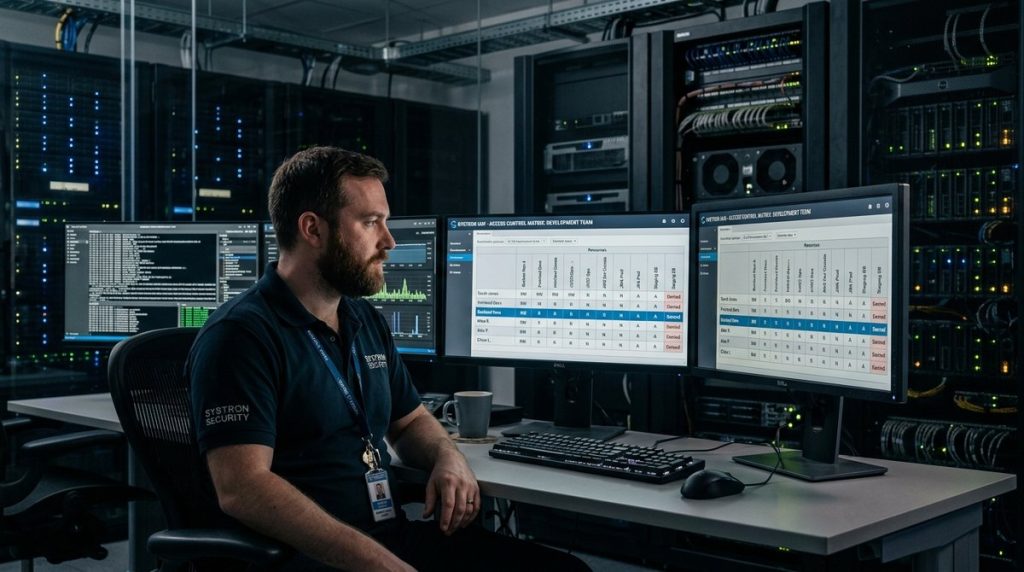
Доступы, которые можно и нельзя давать разработчику: краткая матрица
- Dev-доступ (разработка): Разработчику можно выдавать доступ только к тестовым и небоевым средам. Важно исключать реальные данные клиентов и финансовую информацию. Доступ предоставляется строго на время работы и отключается после завершения задачи.
- Stage-доступ (предпрод): Разрешается временный доступ к среде для финального тестирования, но без доступа к базе с реальными персональными данными и платежной информации. После релиза доступ удаляется.
- Prod-доступ (боевой сервер): Доступ к продакшн-среде выдаётся только техническим специалистам с опытом и под контролем руководства. Разработчику нельзя давать полный доступ без строгой необходимости. Все действия фиксируются и согласуются заранее.
- База данных: Разработчик может работать с тестовой базой, где нет реальных персональных данных. Доступ к боевой базе возможен только под присмотром и для задач, связанных с аудитом или экстренной поддержкой. Персональные данные всегда маскируются.
- Персональные данные: По законодательству о персональных данных доступ к таким данным должен быть регламентирован, а фиксация обращений к ним в журнале аудита определяется внутренними регламентами компании. Разработчику нельзя выдавать доступ к реальным персональным данным без крайней необходимости и отдельного согласования.
- Платёжные операции: Доступ к финансовым транзакциям запрещён для разработчика на всех этапах. В случае необходимости проводится аудит и доступ предоставляется только через контролируемые интерфейсы.
- Root-права: Никогда не выдавать root-доступ разработчику без сопровождения системного администратора. Root-права используются только для обслуживания инфраструктуры и по регламенту безопасности.
- CI/CD: Доступ к системам автоматического деплоя предоставляется разработчику для загрузки обновлений, но без прав на изменение конфигураций и управления секретами. Все права ограничиваются по принципу минимально необходимого доступа.
По данным Роскомнадзора, ошибки в разграничении доступов приводят к сотням миллионов утечек записей ежегодно. По данным InfoWatch, в 2024 году скомпрометировано около 1,58 млрд записей персональных данных, и 18,5% инцидентов вызваны внутренними нарушителями. Строгая матрица выдачи доступов снижает риск утечек и ускоряет обнаружение проблем.
Разграничение прав: как сформировать безопасные правила для штатных и внешних разработчиков
Чтобы снизить риски утечек, компания должна строить систему разграничения прав по принципу минимальных привилегий: сотрудник или подрядчик получает только те доступы, которые нужны для выполнения конкретной задачи. Например, если разработчик работает над интеграцией ИИ в корпоративный сайт, ему достаточно временного доступа к тестовой среде и документации, но не к базе реальных клиентов. Такой подход помогает предотвратить случайные или умышленные инциденты: по данным InfoWatch, 18,5% нарушений связаны с внутренними пользователями, а почти все они совершаются осознанно.
В крупных проектах удобно использовать матрицу ролей — таблицу, где фиксируются полномочия каждого участника. Это упрощает контроль и позволяет быстро отозвать доступ после завершения работы или при смене задач. Практика показывает: своевременный отзыв прав снижает вероятность утечек, которые, по данным InfoWatch, компании обнаруживают только спустя 40–60 дней.
Документооборот играет ключевую роль. Для штатных и внешних специалистов обязательно подписывать NDA, а также внутренние регламенты по работе с данными и доступами. В регламентах прописывают, какие данные доступны, как фиксируются действия, и в каких случаях доступ может быть отозван. Важно вести аудит всех операций: журналировать любые изменения и обращения к данным в соответствии с внутренними регламентами и требованиями законодательства о персональных данных.
Никогда нельзя предоставлять разработчику доступ к системам управления платежами, реальным персональным данным или root-правам без сопровождения и отдельного согласования. Любой временный доступ должен быть ограничен по времени и автоматически отключаться после выполнения задачи. Такой подход позволяет минимизировать влияние человеческого фактора и защищает бизнес от инсайдерских угроз.
Инсайдерские угрозы и юридические последствия: обзор статистики и требований 152-ФЗ
Инсайдерские угрозы и юридические последствия: обзор статистики и требований 152‑ФЗ
Статистика утечек персональных данных в России показывает устойчивый рост: по данным InfoWatch, в 2024 году скомпрометировано около 1,58 млрд записей, что на 30% больше, чем годом ранее. Роскомнадзор отмечает, что более 710 млн записей граждан утекли из-за ошибок в разграничении доступов. Внутренние нарушители стали причиной 18,5% инцидентов, при этом 98% таких случаев — результат умышленных действий сотрудников.
Почти половина российских компаний столкнулась с утечками по вине персонала, а в промышленных организациях доля таких инцидентов достигла 52%. В финансовом секторе инсайдерские утечки составили 31% от общего числа, согласно данным «Информзащита» и «Коммерсантъ». Аналитические обзоры фиксируют, что человеческий фактор задействован в 68% случаев, а 83% компаний сталкивались с инсайдерскими инцидентами. Компании часто выявляют утечку через 40–60 дней после происшествия, когда данные уже проданы или опубликованы.
Законодательство о персональных данных требует строгого контроля над доступом к таким данным; на практике все действия сотрудников фиксируются, а доступ предоставляется только по утверждённому регламенту и с аудитом операций. Для бизнеса это значит, что разработчику нельзя выдавать доступ к реальным данным, финансовым операциям и root‑правам — такие действия должны быть исключены или согласованы строго по необходимости и под контролем. Нарушение требований ведёт к юридической ответственности и риску крупных штрафов.
Факты:
- В 2024 году скомпрометировано около 1,58 млрд записей персональных данных — рост на 30% по сравнению с прошлым годом. Источник: InfoWatch.
- Более 710 млн записей граждан утекли из-за ошибок в разграничении доступов. Источник: Роскомнадзор (SecurityLab).
- 18,5% инцидентов вызваны действиями внутренних нарушителей; 98% из них умышленны. Источник: InfoWatch.
- 48% российских компаний столкнулись с утечками по вине сотрудников. Источник: SearchInform.
- 52% промышленных организаций столкнулись с утечками информации по вине сотрудников. Источник: РБК.
- В финансовых организациях доля инсайдерских утечек достигла 31%. Источник: «Информзащита», «Коммерсантъ».
- Человеческий фактор задействован примерно в 68% утечек данных; 83% компаний сталкивались с инсайдерскими инцидентами. Источник: аналитические обзоры.
- Компании обнаруживают инсайдерские утечки спустя 40–60 дней. Источник: InfoWatch, SecurityLab.
- Законодательство о персональных данных требует регламентировать доступ к персональным данным, а фиксация этого доступа и аудит операций устанавливаются внутренними документами оператора и подзаконными актами.
Как оформить доступы в договоре и внутренних регламентах: шаблонные формулировки
Как оформить доступы в договоре и внутренних регламентах: шаблонные формулировки
Для минимизации риска утечек и ошибок важно четко прописывать в договоре и внутренних документах, какие права и доступы получает подрядчик. По статистике, в 2024 году значительная часть утечек персональных данных произошла из-за неправильного разграничения прав доступа, что подтверждает важность формализации этих процессов (по данным Роскомнадзора).
В договоре с подрядчиком используйте формулировки:
— «Подрядчик получает доступ только к тестовой среде и небоевым данным, исключая любые реальные персональные и финансовые сведения».
— «Доступ к продакшн-среде предоставляется исключительно для задач, согласованных с заказчиком, и только под контролем ответственного лица».
— «Запрещается предоставлять подрядчику root-права и доступ к платежным операциям. Все действия фиксируются в журнале аудита».
— «Срок действия доступа ограничивается периодом выполнения конкретной задачи и автоматически отзывается после завершения работ».
Во внутренних регламентах прописывайте:
— «Все предоставленные доступы логируются и подлежат регулярному аудиту».
— «Ответственность за разграничение прав доступа несёт назначенный сотрудник».
— «Отзыв доступа осуществляется после завершения работ или при смене статуса пользователя».
— «Доступ к персональным данным предоставляется только при наличии письменного согласия руководства и фиксируется в журнале аудита».
Пример:
Пример: В договоре: «Исполнитель не имеет доступа к реальным персональным данным, финансовым операциям и root-правам. Все предоставленные права строго ограничены задачей и сроком работы. Доступы фиксируются и подлежат аудиту. Ответственность за нарушение — материальная и административная». В регламенте: «Доступы предоставляются только после согласования с руководителем проекта, логируются, отзываются после завершения задачи. Персональные данные маскируются, аудит проводится ежемесячно».
Такие формулировки позволяют снизить риски и обеспечить прозрачность процессов управления доступами.
Комментарий эксперта о минимизации рисков при выдаче доступов
Root-доступ и полный доступ к боевой базе данных — это прямой путь к критическим рискам. Даже штатному разработчику их нельзя выдавать без сопровождения и строгого контроля. Из практики: однажды компания потеряла часть клиентских данных из-за случайного удаления таблицы — доступ был открыт под предлогом срочной доработки. Такой опыт показывает, что любые права должны быть минимальными, а доступ к ключевым ресурсам — строго ограничен. Это основа защиты бизнеса от внутренних угроз и случайных ошибок.
Александр Холодов, Генеральный директор ООО "Центр медиа технологий"
Читайте также
Компании должны четко ограничивать права разработчиков: давать только те доступы, которые необходимы для выполнения конкретных задач. Ключевые учетные записи, финансовые инструменты и административные панели всегда должны оставаться под контролем владельца или ответственного менеджера. Любой доступ к критическим данным или настройкам — только по согласованию и с фиксацией действий. Это снижает риск утечек, несанкционированных изменений и помогает соблюдать требования законодательства по защите информации. Такой подход защищает бизнес от потерь и репутационных рисков.
FAQ
Какие доступы нельзя давать разработчику ни при каких условиях?
Нельзя предоставлять полный административный доступ к боевым системам, ключам шифрования, платежным данным и данным пользователей. Также под запретом доступ к управлению инфраструктурой (например, облачные аккаунты с правами владельца) и настройкам безопасности (firewall, VPN, IAM-политики).
Безопасно ли предоставлять разработчику прямой доступ к боевой базе данных?
Нет, это создает риск утечки, потери или изменения критически важных данных. Для работы с продакшен-данными используют промежуточные инструменты (например, дампы с анонимизацией) или временные ограниченные доступы под контролем ответственного сотрудника.
Как оформить разграничение доступов в регламентах и договорах?
В регламентах четко прописывают уровни доступа для каждой роли, условия предоставления и порядок отзыва. В договорах с подрядчиками фиксируют ответственность за нарушение, перечень разрешённых действий и требования по хранению, передаче и удалению данных после завершения работ.
Что делать при увольнении разработчика или завершении проекта с подрядчиком?
Немедленно отзывать все выданные доступы, менять пароли и ключи, удалять аккаунты. Проверять журналы активности на предмет подозрительных действий за последние дни работы. О всех изменениях уведомлять ответственных лиц.
Как правильно логировать и контролировать действия разработчиков?
Вести централизованные журналы доступа ко всем системам, использовать инструменты аудита (например, SIEM). Настроить оповещения о попытках несанкционированного доступа или изменениях в критичных зонах. Регулярно просматривать логи и проводить выборочные проверки.