Проверка сайта на 152-ФЗ
Проверка сайта на соответствие 152-ФЗ: юридическая — политика, согласия, уведомление Роскомнадзора; техническая — счётчики, cookie, формы и сторонние сервисы. Для WordPress — бесплатный плагин.
Вопрос можно задать в Telegram @zanuda — сразу ответит ИИ-ассистент
Сайт, к которому у Роскомнадзора нет вопросов
Почти любой сайт собирает персональные данные: заявки из форм, IP-адреса и cookie в Яндекс Метрике, переписку в онлайн-чате. Проверка сайта на соответствие 152-ФЗ у нас идёт в две стороны сразу: юридическая — документы и тексты согласий, техническая — что на самом деле происходит в браузере посетителя. Часто документы в порядке, а счётчики запускаются до согласия — и формально данные уже собираются без него.
- Проверяем политику, согласия и уведомление Роскомнадзора
- Смотрим, какие скрипты и cookie срабатывают до согласия
- Находим формы, чаты и виджеты, которые передают данные
- Даём список исправлений или исправляем сами
Документы и согласия
Политика обработки ПДн
Есть ли она, опубликована ли на сайте, совпадают ли реквизиты оператора, цели и перечень данных с тем, что сайт реально собирает.
Согласия в формах
У каждой формы — своё согласие, отдельное от оферты и других документов, без заранее поставленной галочки и с понятной ссылкой на текст.
Уведомление Роскомнадзора
Подано ли уведомление о начале обработки и соответствует ли оно сайту: цели, категории данных, сервисы, где хранятся данные.
Что происходит в браузере посетителя
Счётчики и cookie
Проверяем, запускаются ли Яндекс Метрика, Google Analytics, пиксели соцсетей до нажатия «Разрешаю», и работает ли отказ.
Формы и сторонние сервисы
Куда уходят заявки: CRM, почта, онлайн-чаты, иностранные конструкторы форм. Первичный сбор данных граждан России должен идти в базы на территории России.
Передача и хранение
HTTPS на всех страницах с формами, кто видит заявки в админке, не лежат ли выгрузки и логи в открытом доступе.
Сайт на WordPress? Поставьте наш плагин бесплатно
Если сайт работает на WordPress, большую часть технической проверки можно сделать самим — бесплатно. Наш плагин Cookie Consent Mascot:
- не запускает счётчики до согласия — Яндекс Метрика и Google Analytics загружаются только после нажатия «Разрешаю»;
- находит счётчики, установленные в обход него — в теме или другом плагине — и предупреждает о риске нарушения 152-ФЗ;
- создаёт юридические страницы одной кнопкой: политику обработки ПДн, согласие, политику cookie и пользовательское соглашение с вашими реквизитами;
- ведёт чек-лист запуска и подсказывает, нужно ли подавать уведомление в Роскомнадзор;
- даёт посетителю отозвать согласие в любой момент.
Установка занимает около 10 минут. Если нужна проверка документов, форм и сторонних сервисов или сайт не на WordPress — напишите нам, проверим целиком.
Какие штрафы грозят за нарушения
С 30 мая 2025 года штрафы по статье 13.11 КоАП выросли в несколько раз. Суммы для организаций:
- 150 000–300 000 ₽ — обработка персональных данных без законных оснований (ч. 1);
- 300 000–700 000 ₽ — обработка без согласия там, где оно обязательно (ч. 2);
- 100 000–300 000 ₽ — не подано или подано с опозданием уведомление в Роскомнадзор о начале обработки (ч. 10);
- 1–3 млн ₽ — не сообщили Роскомнадзору об утечке данных (ч. 11);
- от 3 до 15 млн ₽ — утечка данных, в зависимости от числа затронутых записей; при повторной утечке — оборотный штраф до 500 млн ₽.
По большинству новых составов индивидуальные предприниматели отвечают так же, как организации. Должностных лиц штрафуют отдельно. Суммы приведены по КоАП на момент публикации — это не юридическая консультация по вашему случаю.
Проверьте свой сайт за две минуты
Отметьте, что уже сделано. Каждый пропущенный пункт — риск штрафа.
Как проходит проверка
Сбор данных
Получаем адрес сайта и реквизиты, узнаём, какие сервисы подключены: CRM, чат, почта, аналитика.
Проверка
Смотрим документы и формы, снимаем, какие скрипты и cookie срабатывают на каждом шаге посетителя.
Отчёт
Даём список нарушений с приоритетом и готовые правки: тексты, настройки, что поменять в коде.
Исправление
По желанию вносим правки сами: баннер согласия, формы, документы, перенос сервисов.
Частые вопросы
У нас маленький сайт-визитка. Это нас касается?
Да. Если на сайте есть форма заявки или счётчик посещаемости, сайт собирает персональные данные, и требования 152-ФЗ к нему применяются.
Хватит ли cookie-баннера?
Нет, если счётчики загружаются до согласия: баннер тогда только сообщает о сборе, который уже идёт. Нужно, чтобы скрипты запускались после согласия и не запускались при отказе.
Плагин правда бесплатный?
Да. Cookie Consent Mascot можно скачать и поставить на любой сайт на WordPress без оплаты.
Вы подадите уведомление в Роскомнадзор за нас?
Подскажем, нужно ли оно, и подготовим сведения о сайте для уведомления: цели, категории данных, сервисы. Подаёт его оператор — ваша организация.
Наши инструменты для 152-ФЗ
Почитать о 152-ФЗ
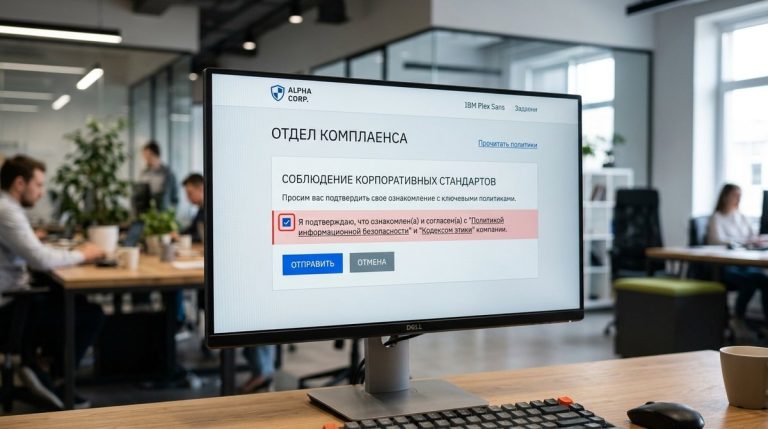 4 октября 2026Штраф 300 000 ₽ за автогалочку: что требует РКН и как избежать
Разбираем штраф 300 000 ₽ за предзаполненный чекбокс: как Роскомнадзор проверяет формы, требования 152-ФЗ, кто несёт ответственность и…
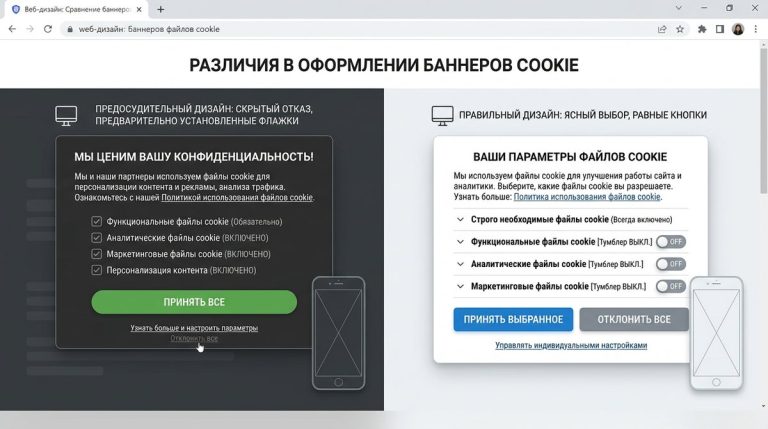 6 октября 2026Cookie-баннер «для галочки» vs настоящий: разбор отличий
Чем технически отличается cookie-баннер «для галочки» от настоящего, соответствующего GDPR и ePrivacy. Пошаговая проверка, схемы и примеры.
 7 октября 2026Можно ли копировать политику конфиденциальности: риски и нюансы
Разбираемся, что грозит копипасте политики конфиденциальности. Как избежать ошибок с законом и SEO? Подробные риски и правильный подход…
 3 октября 2026Робот Роскомнадзора: как обнаружить обход и защитить сайт
Узнайте, как работает бот Роскомнадзора в зонах .RU, .РФ и .SU: что он проверяет, как обнаружить визит, какие…
Расскажите задачу. Предложим решение, сроки и стоимость.
Быстрее всего — в Telegram: сразу ответит ИИ-ассистент, а в рабочее время подключимся мы.